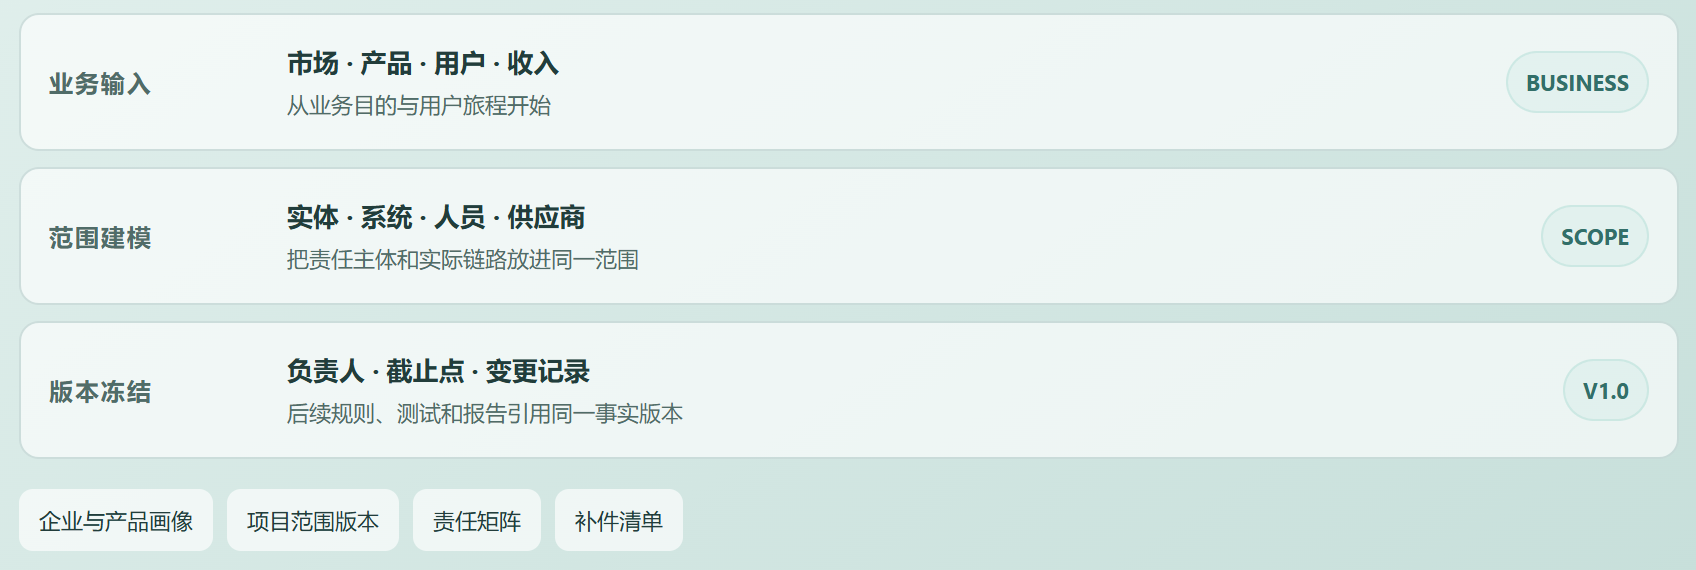
用業(yè)務語言采集市場、產(chǎn)品、用戶、收入、系統(tǒng)、人員與供應商,把模糊的“做全球合規(guī)”凍結(jié)為有邊界、有責任人、有版本的評估對象。
將全球法規(guī)要求組織為有來源、有版本、可測試的規(guī)則包,并圍繞同一條數(shù)據(jù)流并行運行多法域規(guī)則。平臺記錄適用條件、限制與禁止、例外條件和待補事實,支持中國數(shù)據(jù)出境、美國EO 14117及DSP、歐盟GDPR與Data Act等規(guī)則場景的協(xié)同判斷。
覆蓋監(jiān)管坐標:
中國 —— 數(shù)據(jù)出境
依據(jù)個人信息保護法、數(shù)據(jù)安全法、網(wǎng)絡安全法確認基礎義務
識別重要數(shù)據(jù)、敏感個人信息、CII0與累計出境規(guī)模
判斷安全評估、標準合同、個人信息保護認證或法定豁免
完成個人信息保護影響評估、合同、告知同意及安全措施
美國 —— EO 14117/DSP
按數(shù)據(jù)類別、數(shù)量閾值、交易類型和交易對象識別適用性
形成禁止、受限、豁免、不觸發(fā)或待補充事實的分類結(jié)論
受限交易落實安全要求、盡調(diào)、審計、記錄與必要報告
同時疊加州隱私、兒童、消費者保護和行業(yè)專項規(guī)則
歐盟 —— GDPR·Data Act
GDPR下確認角色、合法基礎、透明度、權利、DPIA與國際傳輸機制
Data Act下設計用戶數(shù)據(jù)訪問、第三方共享、云切換與合同安排
AI Act下完成風險分類、透明度、AI素養(yǎng)及適用的模型或系統(tǒng)義務
CRA下準備產(chǎn)品網(wǎng)絡安全、漏洞處理、技術文檔和事件報告機制
其他市場:英國·亞太·巴西
英國按 UK GDPR識別受限傳輸并配置IDTA、Addendum 或其他保障
新加坡按PDPA確保境外接收方提供可比保護
巴西按LGPD與國際數(shù)據(jù)傳輸規(guī)則配置機制和保障
日本按APPI確認境外提供、接收方信息與適用傳輸機制
不僅記錄服務器位置,還把業(yè)務目的、系統(tǒng)、字段、人員、接收方、SDK/API、云、遠程訪問和后續(xù)轉(zhuǎn)移連接起來。通過逐跳關系保持未知項、事實沖突、供應商參與和實際訪問可見,為規(guī)則判斷與技術核驗提供共同事實底座。
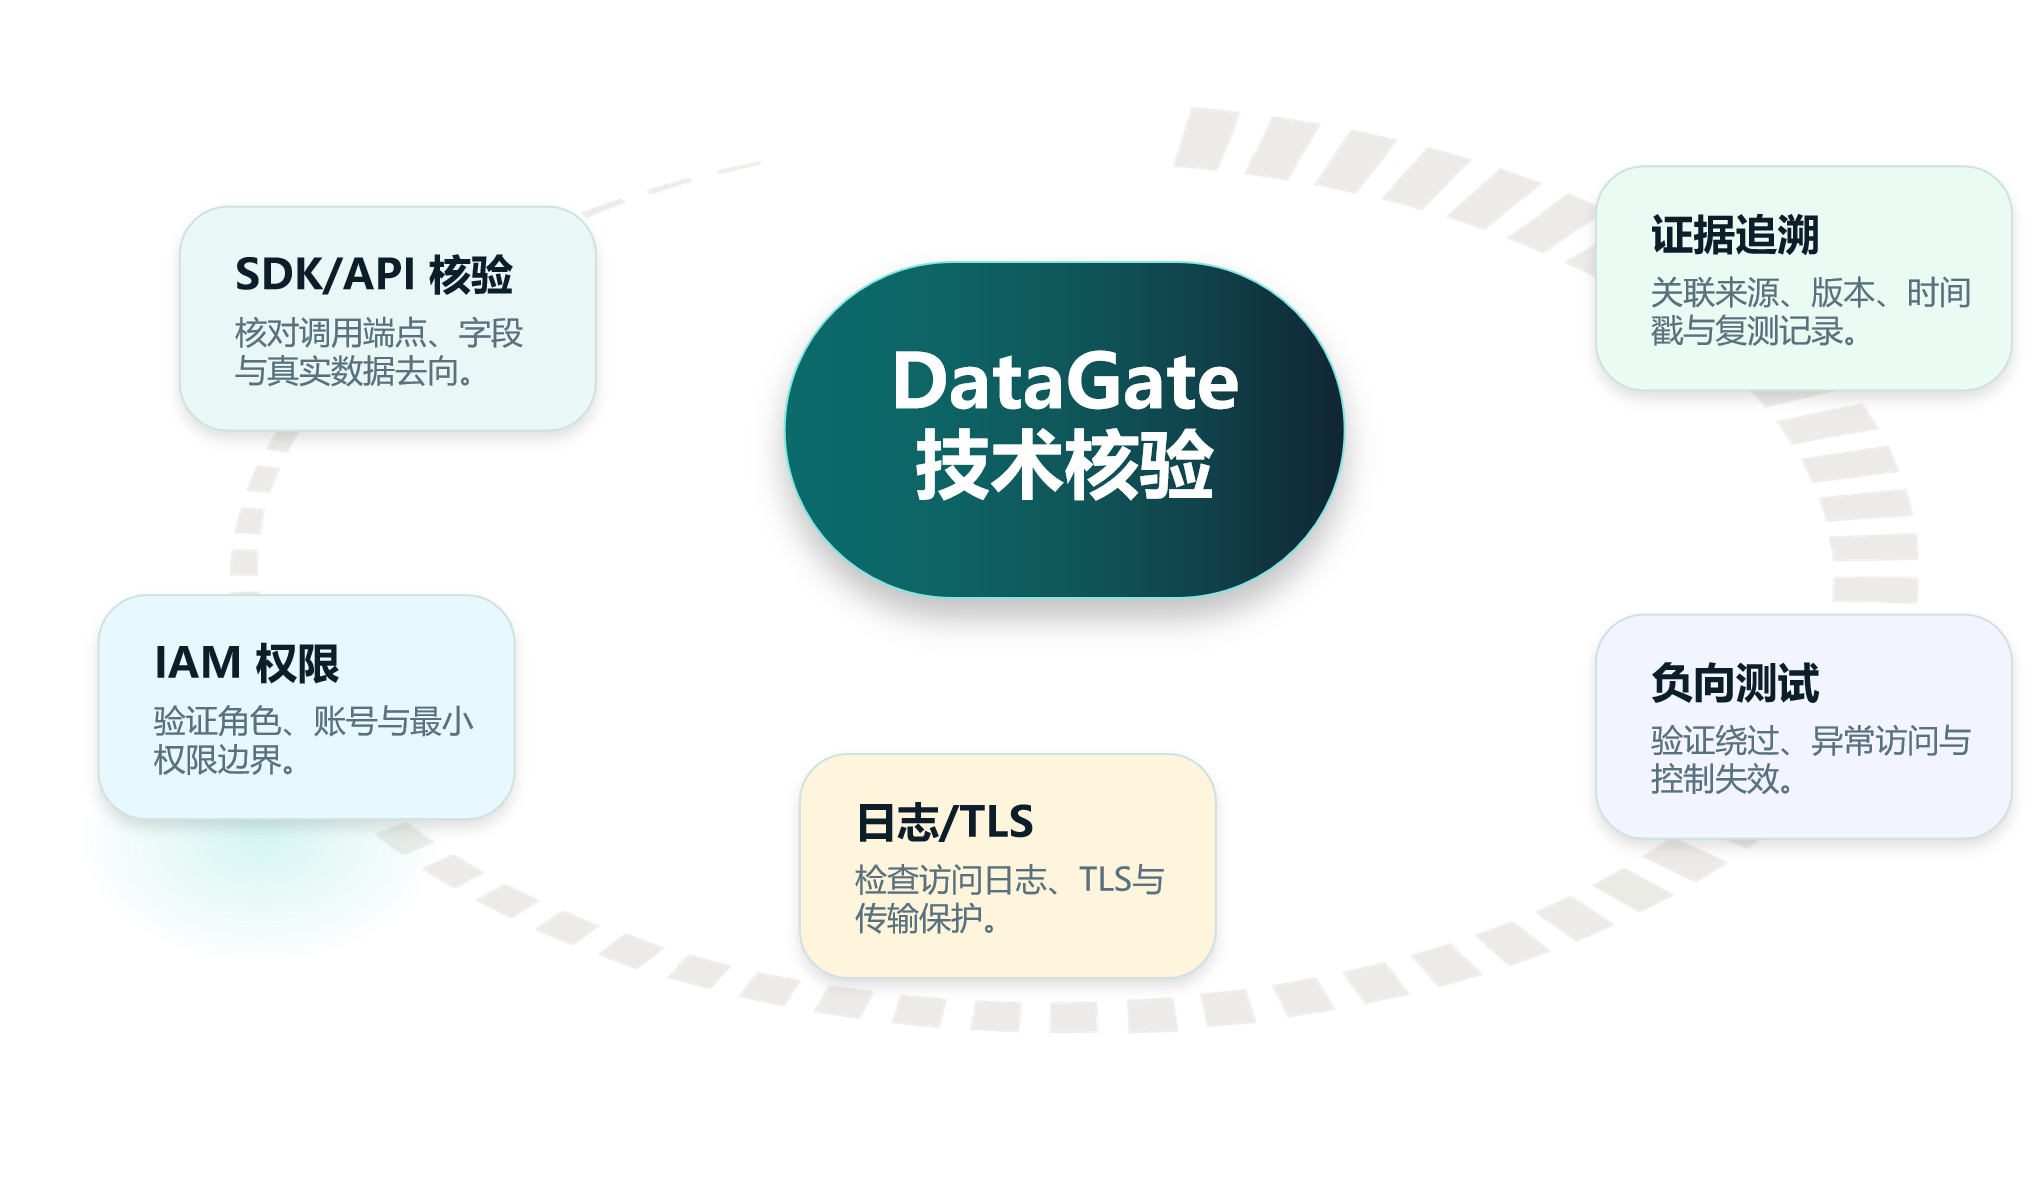
提供五類技術核驗能力:SDK/API核驗端點、字段與真實數(shù)據(jù)去向;IAM核驗角色、賬號和最小權限邊界;日志/TLS檢查訪問日志及傳輸保護;負向測試驗證繞過、異常訪問和控制失效;證據(jù)追溯關聯(lián)來源、版本、時間戳與復測記錄。每次測試保存方法、結(jié)果和證據(jù),歷史失敗不會被后續(xù)復測覆蓋。
將規(guī)則來源、業(yè)務事實、沖突與未知項、技術證據(jù)和候選解釋組織為可復核工作底稿。授權律師可據(jù)此確認法律適用、監(jiān)管路徑、合同政策與剩余風險,并形成獨立結(jié)論版本。AI用于輔助候選解釋,不承擔批準、簽發(fā)或隱藏缺失信息的職責。
圍繞業(yè)務畫像、數(shù)據(jù)地圖、規(guī)則判斷、方案設計、整改落地、復測簽發(fā)和持續(xù)運營建立全流程任務與版本管理。業(yè)務、供應商、系統(tǒng)、權限或規(guī)則發(fā)生變化時,可進入影響分析,聯(lián)動規(guī)則重算、技術復核、律師復審和證據(jù)更新。
企業(yè)負責明確市場、產(chǎn)品、用戶、收入、系統(tǒng)、供應商與上線計劃,并確認經(jīng)營決策;
律師負責識別主體角色和監(jiān)管路徑,復核合同、政策、結(jié)論與剩余風險;
數(shù)據(jù)團隊負責盤點數(shù)據(jù)流、權限、日志、云和供應商,執(zhí)行技術驗證、整改與復測。三方圍繞同一組事實和證據(jù)協(xié)作。
一套事實驅(qū)動多套規(guī)則:同一事實底座適配不同法域,減少重復盤點。
數(shù)據(jù)實證:以SDK/API、IAM、日志/TLS和測試結(jié)果補充問卷與合同材料。
法律與技術雙驗證:技術核驗事實,律師確認適用規(guī)則和最終結(jié)論。
持續(xù)留痕運營:變化觸發(fā)復評、整改和復測,持續(xù)保存來源、版本、責任與證據(jù)。